15-DevTools Protocol、调试与自动化:一条高权限控制通道如何进入浏览器
俊宁 · 日期未详文章目录
从源码阅读入口、进程边界与验证条件理解DevTools Protocol、调试与自动化:一条高权限控制通道如何进入浏览器。
本文讨论通用机制和设计判断;示意不对应任何具体产品的已交付状态。源码阅读坐标沿用原稿,本次整理不构成新的运行时验收。
阅读坐标沿用原稿:Chromium
153.0.8010.37,上游 commitb75a5a95ea1a1b55bdbfd6d9f42d47be7507fb8b。本次同步未重新进行源码与目标平台运行时验收。
一句话结论
CDP 是面向具体浏览器版本与 target 生命周期的高权限调试协议,不是稳定的产品万能 SDK;安全使用必须同时限制入口可达性、attach 目标、会话生命周期、数据范围和审计。
DevTools 不只是一个“开发者面板”。它是一条可发现 target、读取页面状态、执行脚本、设置断点、改网络条件、录制性能数据,乃至驱动浏览器行为的协议通道。Chrome DevTools 前端、Puppeteer/Playwright、IDE 调试器或某个本地自动化客户端,最终都要面对同一个事实:CDP 是高权限控制面,附着到哪个 target、谁可以连接、命令如何路由和何时断开,决定了它的安全边界。
因此,产品集成不应把“能连 remote-debugging-port”当成一项普通功能开关。它相当于交出一部分浏览器控制权;对用户 session、页面数据、下载、网络和调试能力的影响,必须按目标身份、连接来源与授权范围建模。
先拆开四个角色:前端、传输、Agent Host 与被调试目标
开发者看到的 DevTools UI 只是一个客户端。Chromium 内部将“连接到某个可调试对象”和“页面实际执行”分开。
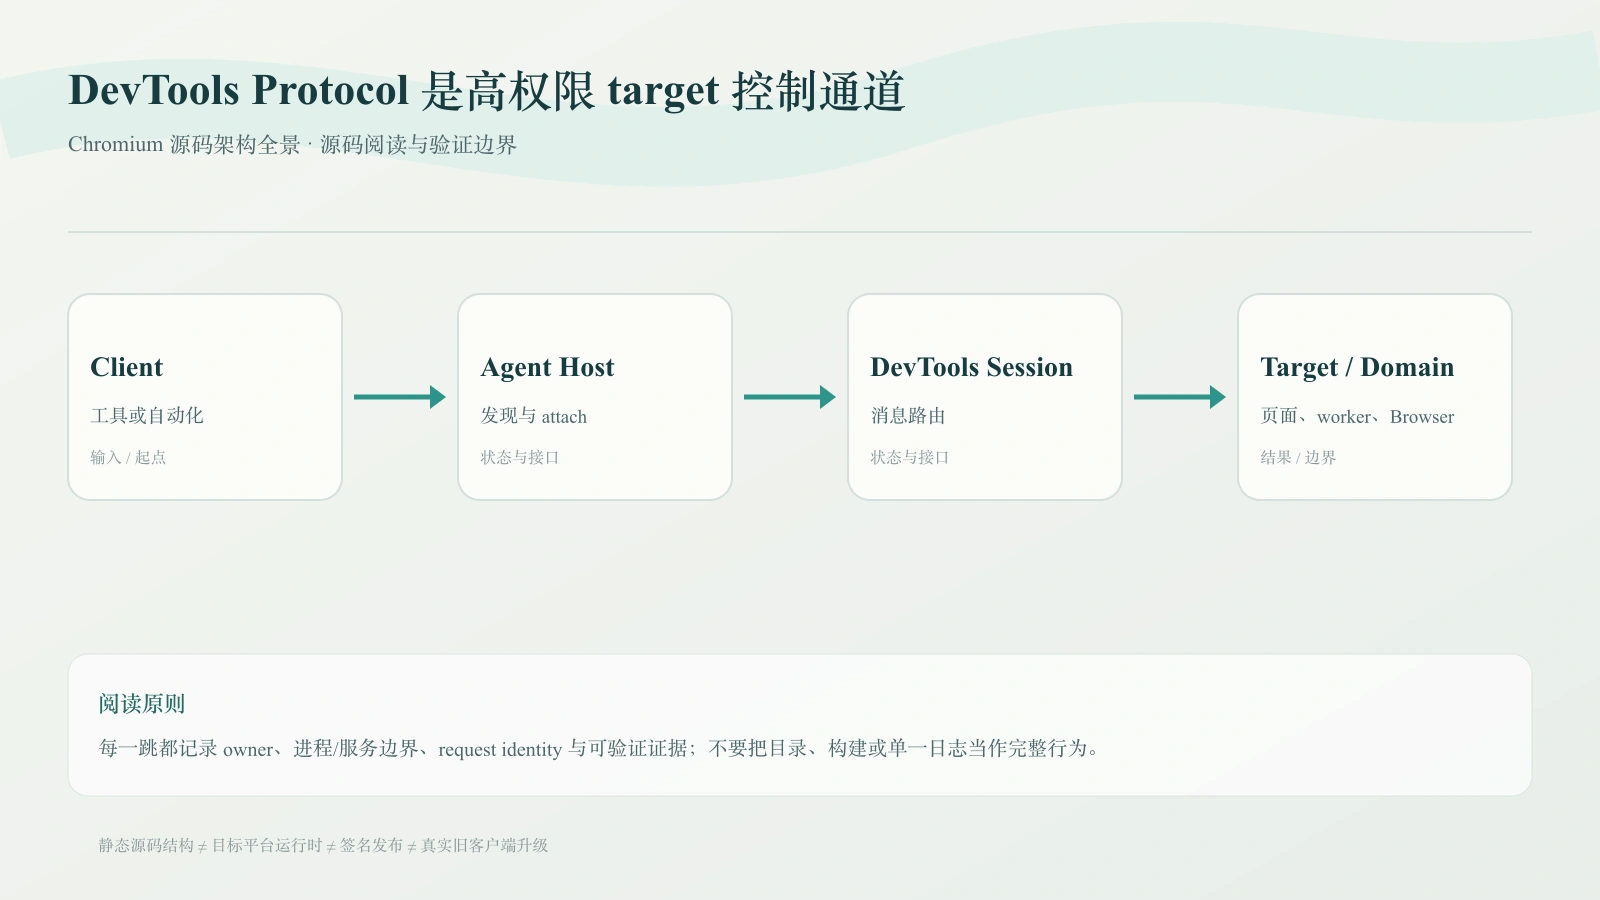
DevTools frontend / automation client
  -> transport: local WebSocket / pipe / embedder channel
     -> DevToolsAgentHost (一个可发现、可附着 target)
        -> DevToolsSession (一个 client 与 host 的协议会话)
           -> Browser domain handler / renderer inspector agent
              -> WebContents, frame, worker, service worker, browser target
content/public/browser/devtools_agent_host.h 定义 Agent Host 对发现、附着、协议消息分发和 remote debugging 生命周期的公开 Browser 接口;content/browser/devtools/devtools_agent_host_impl.* 实现 host/session 管理。DevToolsSession 负责将协议消息分给 domain handler 或下游 agent,并把 response/event 回送客户端。由此可以推出:一个 DevTools connection 不是“连上一个 tab 的 socket”这么简单,而是一条与 host 和 session 绑定、可被 detach 或 target 销毁打断的控制会话。
| 概念 | 负责什么 | 不能简化为 |
|---|---|---|
target / DevToolsAgentHost | 可被发现并附着的 Browser、页面、worker 等对象 | 永远等于一个 tab 或一个 frame |
| client | 协议命令与事件的消费者 | 天然可信的本地程序 |
DevToolsSession | 一条 client-host 协议会话与消息路由 | 跨所有 target 共享的全局状态 |
| domain handler / Inspector agent | 实现 Page、Runtime、Network、Debugger 等命令 | 任意 domain 都在同一进程执行 |
CDP 是协议,不是稳定的“浏览器万能 SDK”
Protocol 的类型、domain 与生成代码分布在多个层次。Blink Inspector 的 BUILD.gn 使用 inspector protocol generator,并组合 browser protocol、V8 inspector protocol 与配置文件;third_party/blink/renderer/core/inspector/ 中可见 DOM、Runtime、Network、Page、Performance、Accessibility 等 renderer 侧 domain 生成结果。Browser 侧则由 content/browser/devtools/protocol/ 的 handler 处理适合 Browser 的能力。
这解释两个常见误区:
- CDP message 是 JSON/CBOR 等可传输消息,不等于所有命令都只在 Browser process 完成;一次
Runtime.evaluate、DOM 查询或 Network 观察可能要继续路由到目标 Renderer/worker。 - protocol version/feature 是协商事实,不是应用可以永久硬编码的常量。
DevToolsAgentHost提供支持版本判断;客户端应在连接后查询/探测可用 target 和 domain,并为缺失能力准备明确降级。
| 自动化需求 | 可能使用的 domain/路径 | 需要额外确认 |
|---|---|---|
| 导航与截图 | Page / Target / Browser | target 是哪个页面,navigation 是否已提交,截图是否含预期 surface |
| 执行页面脚本 | Runtime / Debugger | execution context、frame、world、页面已导航或已销毁 |
| DOM/样式检查 | DOM / CSS / Overlay | node id 属于哪次 document,跨 frame/刷新后是否失效 |
| 网络观察或拦截 | Network / Fetch | 数据脱敏、请求归属、cache/service worker 与 policy |
| 性能排障 | Tracing / Performance | trace 窗口、category、样本与用户数据边界 |
所谓“调用 CDP 成功”只证明该命令收到一个协议层结果。它不能证明页面已达到用户可见状态、目标没有在导航中替换,或自动化对真实 signed Distribution 仍被允许。
Attach、Target 与导航:自动化最容易写错的生命周期
自动化常把 targetId、frame id、execution context id、node id 当成可长期保存的业务主键。它们多是某次 DevTools 会话或 document 的临时身份。页面 reload、cross-site navigation、worker restart、target close 或 auto-attach 配置变化后,旧 id 可能失效或对应对象已不再可用。
discover target
  -> attach session
     -> enable needed domains
        -> observe create/navigation/context events
           -> operate on current document/context
              -> detach / target closes / navigation replaces state
                 -> invalidate cached handles and re-resolve
稳定的自动化 contract 应记录目标选择规则,而不是只把“第一个 page target”作为隐含约定:是当前前台 tab、特定 BrowserContext、由自己创建的 target,还是用户明确选择的 WebContents?尤其是多窗口、无痕、popup、iframe、service worker 与 DevTools 自身页面同时存在时,错误 target 的风险比命令失败更危险。
Remote debugging:传输层的可达性就是权限的一部分
DevToolsAgentHost 提供 StartRemoteDebuggingServer、pipe handler 与 stop 接口;Chrome 层的 chrome/browser/devtools/remote_debugging_server.*、availability checker 和 policy tests 处理产品级的远程调试可用性。WebSocket 端口、pipe、嵌入式 client channel 只是不同传输方式,不会自动带来相同的安全性。
需要明确区分:
| 情形 | 需要问的问题 |
|---|---|
| 本机 loopback 端口 | 哪些本机进程/用户能发现和连接?端口是否意外暴露给代理、容器或转发? |
| pipe | 父进程/启动者是谁?pipe 文件描述符是否只交给受信组件? |
| 远程设备或端口转发 | 网络边界、设备配对、认证和审计在哪里? |
| 产品内嵌 DevTools | 谁能打开、谁能 attach、能否访问用户页面与持久化数据? |
“只有本机能访问”不是完整威胁模型:本机其他进程、恶意 Extension、被接管的开发工具或错误端口转发仍可能是攻击者。Distribution 必须把 remote debugging 的默认状态、允许来源、enterprise policy、用户可见提示和 release build 行为当作产品安全决策;不要在 Kernel 内为某一业务 Runtime 留一个无认证的常驻调试端口。
DevTools UI、协议与自动化框架的边界
third_party/devtools-frontend/ 是 DevTools 前端工程;chrome/browser/devtools/devtools_window.*、devtools_ui_bindings.* 等是 Chrome 产品 UI 的接合层。它们负责把调试前端呈现给用户,但不是 CDP 本身的唯一消费者。反过来,Puppeteer、Playwright 或自建客户端可以不展示 DevTools UI 而直接作为协议 client;能驱动浏览器不表示它已获得产品 UI 的所有权限。
正确的分层是:
Developer tool / test runner / local agent  -> CDP client
Product-owned user feature                  -> Extension + Browser capability contract
Agent planning/session/tool orchestration   -> corresponding Runtime
Native browser semantics/security boundary  -> Chromium Kernel
调试与自动化的验证流程
以“Agent 打开网页后读取不到正确内容”为例,先区分是目标选择、页面生命周期、协议错误还是产品能力边界:
- 记录二进制版本、启动参数、Profile/OTR、连接传输、protocol version 与 target 列表;不要只保存一段
evaluate脚本。 - 明确 selector:自动化应连接哪个 BrowserContext/WebContents,是否允许 popup/worker,谁拥有这个 target。
- attach 后订阅 Page/Target/Runtime 的必要事件,等待明确的 navigation/context 条件;禁止以固定 sleep 代替状态。
- 每次
evaluate/DOM 操作都关联当前 frame/context/document,收到 detach、navigation 或 execution context destroyed 后主动失效缓存。 - 若需要网络或页面内容,检查数据最小化、脱敏、权限与审计;不要把完整用户页面、cookie 或 token 输出到普通日志。
- 最后用目标 Distribution 的 release 配置复测 remote debugging/policy 行为,并确认关闭能力后的失败模式可解释、可恢复。
这条流程刻意把“自动化脚本有效”与“产品功能可发布”分开。前者可在受控的开发 Browser 中成立;后者还要通过 Distribution 的安全配置、签名包、用户授权与真实环境验收。
本文已核验的源码锚点
| 主题 | 源码入口 |
|---|---|
| target、attach 与 remote debugging | content/public/browser/devtools_agent_host.h、content/browser/devtools/devtools_agent_host_impl.* |
| session 与 protocol message 路由 | content/browser/devtools/devtools_session.*、content/browser/devtools/protocol/ |
| Renderer Inspector 与协议生成 | third_party/blink/renderer/core/inspector/BUILD.gn、inspector_protocol_config.json、inspector/protocol/ |
| Chrome DevTools UI 与 remote server | chrome/browser/devtools/devtools_window.*、devtools_ui_bindings.*、remote_debugging_server.*、devtools_availability_checker.* |
| 协议/交互测试入口 | content/web_test/browser/devtools_protocol_test_bindings.*、chrome/test/base/devtools_listener.*、chrome/browser/devtools/*browsertest.cc |
运行时验证路径
- 在目标 Chromium/Distribution 上记录
json/version或等价连接信息、target 列表、实际 protocol version 和允许的 transport;不要从源码版本推断 release 配置。 - 分别测试正常/无痕 Profile、多窗口、popup、跨站 navigation、worker restart、target close 与 detach,证明自动化不会复用失效 context 或误操作其他 tab。
- 对 remote debugging 的 loopback、pipe、端口转发和 policy 禁用状态做安全 review;确认错误配置时没有未授权 client 可附着用户 target。
安全推演:remote debugging 为什么不能只是一个端口开关
能连接调试 endpoint 的 client 往往可以枚举 target、读取页面状态、执行脚本、操纵网络与下载,甚至观察用户数据。风险边界不仅是监听地址,还包括 user-data-dir 是否包含真实用户、谁能发现 WebSocket URL、是否经过端口转发、policy 能否禁用、target 是否被错误复用,以及日志是否暴露调试 token。
开发环境应使用隔离 Profile 和 loopback/pipe 等最小暴露方式;产品能力则不应把整套 CDP 直接交给 Agent。若确需自动化,应在上层定义窄 capability、目标绑定、参数校验、timeout/cancel、数据脱敏与审计,并把 CDP 当可替换实现细节。
Target、Session 与 Execution Context 是三种身份
CDP target 可以代表 page、iframe、worker、service worker 等可调试对象;attach 后获得 session,具体 JavaScript 又运行在 execution context 中。三者生命周期不同:target 可能继续存在而 context 因导航重建,session 可能断开后重新 attach,worker target 则可能随回收消失。
自动化客户端如果只保存 target id,会在导航后把旧 object id、node id 或 execution context id 用到新 document;只保存 WebSocket 连接也无法证明当前 session 仍有效。应让缓存对象绑定 session/context generation,并在 Runtime.executionContextsCleared、frame navigation、target detach 等事件上失效。
Auto-attach 解决发现问题,也带来事件排序问题
页面创建 iframe/worker 的时间可能早于客户端手工 discover/attach。Target auto-attach 可以在目标出现时建立 session,并通过 flatten 模式简化多 session 消息路由。但客户端仍要处理 target created、attached、frame navigation、context created 的顺序,以及尚未完成初始化就收到事件的情况。
稳健实现应把每个 session 当独立状态机,消息用 session id 路由;command reply 只与同 session 的 call id 配对;detach 后立即拒绝 pending command。不要在全局 Map 中用递增 id 假设所有 target 共用一个可靠序列。
CDP 对象引用不是 DOM 的永久主键
Remote object id、backend node id、frame id 和 loader/document identity 服务于不同范围。页面导航、DOM 重建、OOPIF 切换和垃圾回收都会让引用失效。自动化框架应保留可重新定位的语义条件,并在动作前检查 target/context,而不是长期缓存一个 node handle。
这也是“元素明明存在却偶发 detached”的根源之一。修复不应只是无限 retry;要判断页面正在导航、frame 发生切换、locator 不稳定,还是 action 本来就不允许跨 document 重试。带副作用的点击/提交还要避免重复执行。
Remote debugging 的暴露面等价于远程控制面
能连接 CDP 的客户端通常可以读取页面内容、cookie/存储、执行脚本、发起网络请求和控制 target。监听地址、端口、pipe、认证、Profile 与网络可达性都是安全设计,不能把 --remote-debugging-port 当普通诊断开关发布给用户。
生产环境若必须提供受控自动化,应优先使用本机受限 transport、独立 Profile、显式启动授权、最小可达范围和审计;更高层产品能力则通过 Browser capability allowlist 暴露,不把完整 CDP 转交给任意 Extension 或远端页面。
Protocol 版本与浏览器版本必须一起管理
CDP 跟随 Chromium 演进,domain、method、parameter 和 event 都可能变化。客户端只检查 WebSocket 建连成功,无法证明协议兼容。应在连接时读取 Browser/protocol version,按能力探测或维护明确兼容矩阵,并为 unknown method、missing field 与 event change 提供可诊断失败。
一条可靠自动化动作的证据
以“定位输入框并填写”为例:先确认 target/frame/document,解析 locator 并获得当前 context 下的 node,检查可见/可交互状态,执行动作,再以页面状态或业务事件验证结果。期间若 navigation/context reset,区分动作是否已产生副作用,再决定重新定位、返回不确定结果或终止。
调试日志至少包含 run/session/target/frame/document、command、attempt、结果和失效原因,但不记录输入内容等敏感数据。这样才能区分协议调用失败、页面状态改变、Browser 拒绝和业务结果未出现。
自动化成功要用业务结果收口
CDP command 返回 success 只证明 Browser/Renderer 接受了协议动作。点击是否触发目标业务、下载是否完成、导航是否进入正确 document,需要额外等待可观察结果。客户端应把 protocol acknowledgement 与 business completion 分开建模,避免把“消息已发送”当成任务完成。
开发时可保存脱敏 protocol trace,按 session/command/event 重放时序,用它区分客户端路由错误与 Browser 行为变化;trace 不能包含 cookie、页面正文或输入内容。
工程结论
调试协议的“强大”来自它故意绕过许多普通网页限制。正因为如此,开发调试成功和产品可安全交付之间还隔着身份、暴露面、版本兼容与真实客户端门禁。
继续阅读
- 14-base、Task、Sequence 与生命周期:Chromium 异步代码真正遵守的秩序: 相邻章节的前置机制。
- 16-Pref、Policy、Feature Flag 与 Variations:同一份 Chromium 为什么表现不同: 相邻章节的后续机制。
上游源码入口
文中的相对源码路径可从 Chromium 官方上游快照 定位。此入口保留原稿的上游阅读坐标,不包含任何产品定制代码,也不替代运行时验收。